
サーバー証明書の有効期限短縮 ~EDIの影響と対策を解説~
注文や出荷などのデータを企業間でやり取りする電子データ交換(EDI)。その通信で使うパブリックサーバー証明書の有効期限が、2029年には最長47日へ短縮されます。更新が間に合わないと、通信が停止し、受注処理や出荷に影響するおそれがあります。
「自社のEDIも対象になるのか」「いつまでに、何を準備すればよいのか」と気になる方もいるでしょう。このコラムでは、サーバー証明書の基本から、短縮のスケジュール、取引への影響、通信を止めないための対策までをわかりやすく解説します。
※本コラムは、2026年11月時点の情報に基づいています。セキュリティ要件の見直しに伴い、サーバー証明書の発行要件や適用時期が変更される場合があります。最新情報は、ご利用の認証局や証明書サービスの公式案内をご確認ください。サーバー証明書とは?
接続先の確認と、安全な通信を支える「身分証」
サーバー証明書は、接続先が目的のサーバーであることを確認するための電子証明書です。「有効期限付きの身分証」のような役割を持ちます。
このサーバー証明書を使って接続先を確認し、通信を暗号化して保護する仕組みが、Transport Layer Security(TLS)です。EDIシステムは、通信を始める際に相手のサーバー証明書を確認します。TLSで接続先の確認や暗号化を行うことで、なりすましや通信内容の盗み見、改ざんを防ぎます。
証明書を発行する機関を「認証局」といいます。認証局は、申請者が対象のドメイン名を利用する権利を持つかどうかを確認します。ドメイン名とは、インターネット上の住所にあたる名前です。証明書の種類によっては、会社の実在性も確認します。
サーバー証明書には、多くのパソコンやWebブラウザーなどが信頼する認証局から発行されるパブリック証明書と、特定の企業や取引先の間で信頼する認証局を決めて使うプライベート証明書があります。今回の有効期限短縮は、パブリック証明書が対象です。
サーバー証明書の有効期限短縮について
2025年4月、認証局やWebブラウザーなどの提供企業が参加する業界団体「CA/Browser Forum」は、パブリックサーバー証明書の有効期限を段階的に短縮するルールを可決しました。
証明書の有効期間とドメイン審査情報の再利用期間が短縮
有効期間の上限は、証明書が発行される時期によって変わります。新規取得だけでなく、更新時に発行される証明書にも、その時点の上限が適用されます。
| 証明書の発行時期 | 証明書の最長有効期間 | ドメイン審査情報の再利用期間(上限) | 適用状況 |
|---|---|---|---|
| 2026年3月14日まで | 398日 | 398日 | 終了 |
| 2026年3月15日~2027年3月14日 | 200日 | 200日 | 現在はこちら |
| 2027年3月15日~2029年3月14日 | 100日 | 100日 | 今後 |
| 2029年3月15日以降 | 47日 | 10日 |
2026年3月15日から、パブリックサーバー証明書の最長有効期間は200日に短縮されています。短縮後の上限は、各適用日以降に発行される証明書に適用されます。発行済みの証明書の有効期限は変わりません。
2029年3月15日以降は、証明書の有効期間が最長47日、ドメイン審査情報の再利用期間が最長10日になります。ドメイン審査(ドメイン・コントロール・バリデーション)とは、申請者に対象のドメイン名を利用する権限があるかを認証局が確認する手続きです。
証明書の発行時点で前回の確認から10日を超えている場合、認証局は利用権限を改めて確認します。この「10日」は、証明書の更新間隔ではなく、認証局が過去の確認結果を再利用できる期間です。実際の有効期間や切り替え時期は、認証局やサービスによって異なります。EDIで使う証明書の更新日程を決める際は、利用中のサービスの案内を確認し、ドメインの再確認にかかる時間も見込んでおきましょう。
短縮の目的は、証明書の信頼性を保つこと
証明書の発行時に確認した情報も、ドメイン名の管理者の変更などによって変わる可能性があります。短い間隔で情報を確認し直すことで、証明書の信頼性を保ちやすくなります。
また、誤って発行された証明書などが不正に使われる期間を短くし、被害のリスクを抑える狙いもあります。
パブリック証明書の用途分離にも注意
パブリックサーバー証明書では、有効期間の短縮に加え、サーバー認証とクライアント認証の用途を分けるルールへの移行も進んでいます。
サーバー認証は「接続先の確認」、クライアント認証は「接続してきた相手の確認」です。証明書には、使用できる用途を示す「拡張キー使用法(Extended Key Usage)」という項目があります。
Googleが認証局向けに定める「Chrome Root Program Policy」では、対象のパブリックサーバー証明書をサーバー認証専用にする方針が示されています。クライアント認証にも兼用している場合は、用途に合った証明書を別に用意するなどの対応が必要です。
用途を分け、セキュリティ上のリスクを抑える
1つの証明書を複数の用途に使うと、ある用途の認証の仕組みを悪用し、別の用途のシステムを攻撃する「クロスプロトコル攻撃」などのリスクが高まります。用途を分けることで、こうしたリスクを抑えます。
2027年3月から、サーバー用とクライアント用の兼用ができなくなる
用途分離は、新たに登録・公開される中間認証局から先に適用され、その後、既存の認証局にも適用されます。兼用している場合は、次回更新に向けて対応を確認しましょう。
| 適用時期 | 変更内容 | 適用状況 |
|---|---|---|
| 2026年6月15日以降 | 新たに登録・公開される中間認証局から、サーバー用とクライアント用を分けて発行します。 | 現在はこちら |
| 2027年3月15日以降 | 既存の認証局も含め、対象の認証局すべてで、発行・更新するサーバー証明書をクライアント用に兼用できなくなります。 | 今後 |
EDIで使う証明書の種類と役割
EDIで使う主な証明書の役割と、今回の有効期間短縮の対象を紹介します。
| 証明書 | 役割のイメージ | EDI用途 | 有効期限短縮の影響 |
|---|---|---|---|
| サーバー証明書 | 接続先の身分証 | 接続先が目的のサーバーであることを確認するために使います。 | パブリック証明書は対象です。プライベート証明書は一律の対象ではありません。 |
| クライアント証明書 | 接続する側の身分証 | 接続してきた相手を確認するために使います。接続先から求められる場合に必要です。 | 期間短縮の対象ではありません。 |
| 中間証明書 | サーバー証明書の発行元を確認するもの | サーバー証明書を発行する「中間認証局」の証明書です。サーバー証明書の発行元を確認し、信頼する認証局につなげるために使います。 | 期間短縮の対象ではありません。 |
| ルート証明書 | 発行元を信頼するための基準 | 最上位の「ルート認証局」の証明書です。相手の証明書を確認する側のパソコンやEDIシステムに登録し、発行元の確認に使います。 | 期間短縮の対象ではありません。 |
EDI通信での証明書の利用例
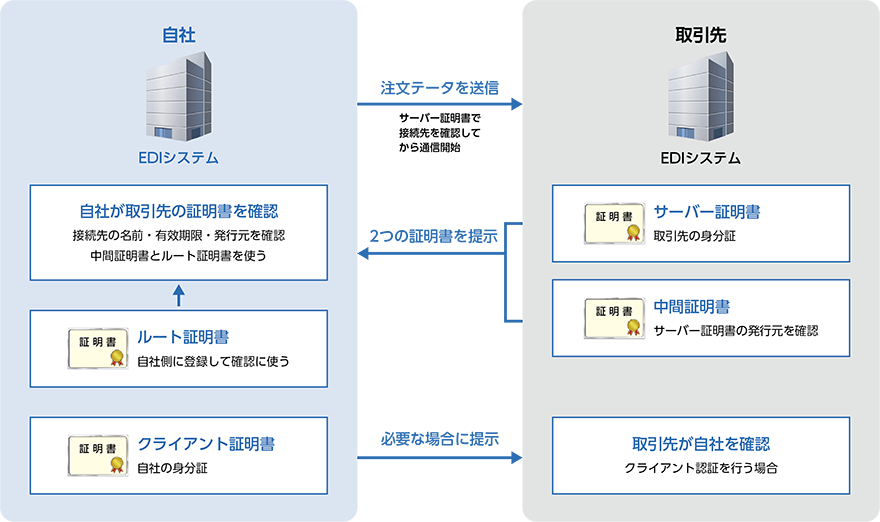
自社から取引先へ接続する場合、自社は取引先のサーバー証明書を確認します。その際、取引先から提示される中間証明書と、自社側に登録されているルート証明書を使います。
中間証明書は、サーバー証明書の発行元を確認するためのものです。さらに、ルート証明書を基準に、その中間証明書の発行元を確認します。こうして発行元をたどり、取引先のサーバー証明書が信頼できるかを確認します。
取引先からも自社の確認を求められる場合は、クライアント証明書を使います。
有効期限短縮でどのような影響がある?
期限までに更新しないと通信ができなくなり、取引に影響する
ーバー証明書の有効期限までに更新・設定を終えないと、通常はEDI通信ができなくなります。注文データなどを送受信できず、受注処理や出荷が遅れるおそれがあります。
更新作業に時間と手間がかかる
証明書の更新には、申請・取得、システムへの設定、通信確認などの作業が必要です。取引先との調整が必要な場合もあるため、余裕を持って進める必要があります。
有効期間が短くなると、これらの作業を行う回数が増え、担当者の負担も大きくなります。
EDI通信を止めないための対策
使っている証明書と有効期限を確認する
自社のEDIで使う証明書が、今回の短縮対象かを確認しましょう。併せて、有効期限と更新の担当者を確認します。
| 確認すること | 確認する内容 |
|---|---|
| 証明書の種類 | パブリック証明書か、プライベート証明書か |
| 有効期限 | いつまで使えるか |
| 担当者 | 誰が更新や設定を行うか |
| 取引先との調整 | 取引先でも作業が必要か |
わからない場合は、証明書の提供元やEDIシステムの保守窓口に確認します。
証明書の種類に合わせて対応する
パブリック証明書を使っている場合は、有効期限の短縮に合わせて、更新の間隔を見直しましょう。サーバー用とクライアント用を兼用している場合は、引き続き使えるかも確認しましょう。
プライベート証明書を使っている場合は、今回のルールによって一律に47日へ短縮されるわけではありません。利用しているサービスの案内に従って更新します。
有効期限前に、設定と通信確認まで終える
証明書の更新は、新しい証明書を取得するだけでは完了しません。システムに設定し、通信できることを確認する必要があります。
申請や取引先との調整に時間がかかる場合もあるため、余裕を持って準備しましょう。
更新の自動化や運用委託を検討する
更新回数が増える場合は、自動更新に対応した仕組みや、更新作業を任せられるサービスを検討しましょう。
その際は、証明書の取得だけでなく、システムへの設定や通信確認まで、どこまで対応できるかを確認します。
EDIの証明書管理や運用を見直すなら「Biware(バイウェア)」
「Biware」は、取引先との通信からデータ変換、自社システムとの連携まで、一連の業務を自動化するEDIシステムです。国内主要のインターネットEDI通信プロトコルに対応し、製造・流通・金融など、幅広い業界のデータ形式を変換できます。
クラウド版「Biware Cloud」とオンプレミス版「Biware EDI Station 2」を用意しており、自社の運用に合わせて導入方法を選べます。
どちらも、証明書の自動更新機能を搭載しています。証明書の取得・更新を自動化する仕組みであるACMEプロトコルに対応し、手作業による更新の手間や更新漏れのリスクを減らします。有効期限の短縮によって更新回数が増えても、証明書の管理負担を抑えられます。
EDIの証明書管理や運用負担を見直したい方は、お気軽にご相談ください。
| クラウド版 | オンプレミス版 |
|---|---|
 |
 |

